


- Главная
- Новости покера
- Троян Mesh Agent видел карты хайстейкс-регов: как мошенники обыгрывали игроков
Троян Mesh Agent видел карты хайстейкс-регов: как мошенники обыгрывали игроков
Десятки игроков высоких лимитов могли стать жертвами злоумышленников, которые получили удаленный доступ к их компьютерам через Mesh Agent. Заражение происходило через сторонний покерный софт, установленный на компьютерах игроков. Сумма возможного ущерба исчисляется сотнями тысяч долларов.
Как вскрылась схема с Mesh Agent
29 сентября 2026 года покерное сообщество обнаружило схему, которая позволяла злоумышленникам годами видеть закрытые карты игроков высоких лимитов. На компьютерах регуляров нашли Mesh Agent с удаленным доступом к экрану, а связанные с расследованием аккаунты показывали сотни тысяч долларов профита. Некоторые предполагаемые жертвы также сообщили о крупных проигрышах против этих игроков.
Первым публично предупредил игроков Андрей «TylerRM» Стрельцов. Он сообщил о появившемся из ниоткуда на ПК некоторых игроков Mesh Agent и призвал своих подписчиков проверить компьютеры.
В тот же день специалист по кибербезопасности «WolfSec0x0» опубликовал техническое расследование. Он обнаружил следы Mesh Agent примерно на 30 компьютерах и установил, что дополнительные файлы загружались только на устройства пользователей, чьи ники находились в заранее подготовленном списке.
Это показало, что речь могла идти о целевой атаке: злоумышленник выбирал конкретных игроков, получал доступ к их компьютерам и мог видеть происходящее за покерными столами.
Позже разработчики Jurojin и IntuitiveTables подтвердили компрометацию своих продуктов. По данным расследования, через сторонний покерный софт Mesh Agent устанавливался на компьютеры выбранных игроков.
Что именно обнаружил «WolfSec0x0»
«WolfSec0x0» опубликовал пост с предупреждения для игроков:
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
«Игроки в онлайн-покер, мы подтвердили наличие скрытого инструмента удаленного доступа, установленного на компьютерах игроков с Windows через скомпрометированный покерный софт. По текущей оценке, пострадало около 30 пользователей в нескольких странах Европы, Северной Америки и Океании».
Исследователь отдельно подчеркнул, что речь идет о компьютерах игроков, а не о взломе серверов покерных румов. Mesh Agent сам по себе не является вредоносной программой: это компонент легитимного open-source решения MeshCentral для удаленного управления компьютерами.
Проблема заключалась в том, что на устройства игроков его устанавливали без их ведома. После этого злоумышленник мог получить удаленный доступ к компьютеру и видеть происходящее на экране, включая закрытые карты.
Основные находки «WolfSec0x0»:
- Скрытая работа. Агент мог запускаться как служба Windows, а его файлы и активность не всегда были очевидны пользователю.
- Обход проверки Defender. На некоторых компьютерах были обнаружены исключения Microsoft Defender, позволявшие не проверять отдельные директории.
- Длительное присутствие. Самые ранние подтвержденные следы Mesh Agent датируются 16 марта 2024 года. На некоторых компьютерах агент оставался больше года.
- Удаление следов. Незадолго до публикации расследования злоумышленник, по данным «WolfSec0x0», начал удаленно удалять Mesh Agent и связанные с ним скрипты. При этом в системе могли оставаться следы его присутствия.
Это также объясняет, почему простая проверка диспетчера задач могла ничего не показать: к моменту проверки агент уже мог быть удален.
Как Mesh Agent попадал на компьютеры игроков
«WolfSec0x0» выяснил что злоумышленники использовали две популярные программы для расстановки столов. После публикации его расследования разработчики Jurojin и IntuitiveTables подтвердили, что их приложения были скомпрометированы. Jurojin сообщил, что изучает отчет исследователя и сотрудничает с ним:
Hi everyone! We're looking into the @wolfsec0x0 report in depth, working with him and sharing everything we find.
— Jurojin Poker (@JurojinPoker) September 30, 2026
For now, we don't wanna jump into conclusions, but we made a quick tool (signed) that checks whether your PC is affected. Download it here: https://t.co/vLvFUd1tRUhttps://t.co/du4KGjmJGz
«Всем привет! Мы подробно изучаем отчет «WolfSec0x0», работаем с ним и делимся всем, что находим. Пока мы не хотим делать поспешных выводов, но уже создали инструмент, который проверяет, пострадал ли ваш компьютер».
Позже Jurojin уточнил, что с июня 2025 по июнь 2026 года злоумышленник периодически подменял пакет обновления для конкретной группы пользователей. Некоторые из измененных пакетов содержали инструмент удаленного доступа. Последний скомпрометированный пакет, по данным компании, распространялся в июне 2026 года.
IntuitiveTables также подтвердил компрометацию своего софта и сообщил, что актуальные версии программы не содержат вредоносного кода.
Откуда появились подозрения на Пола Грегга
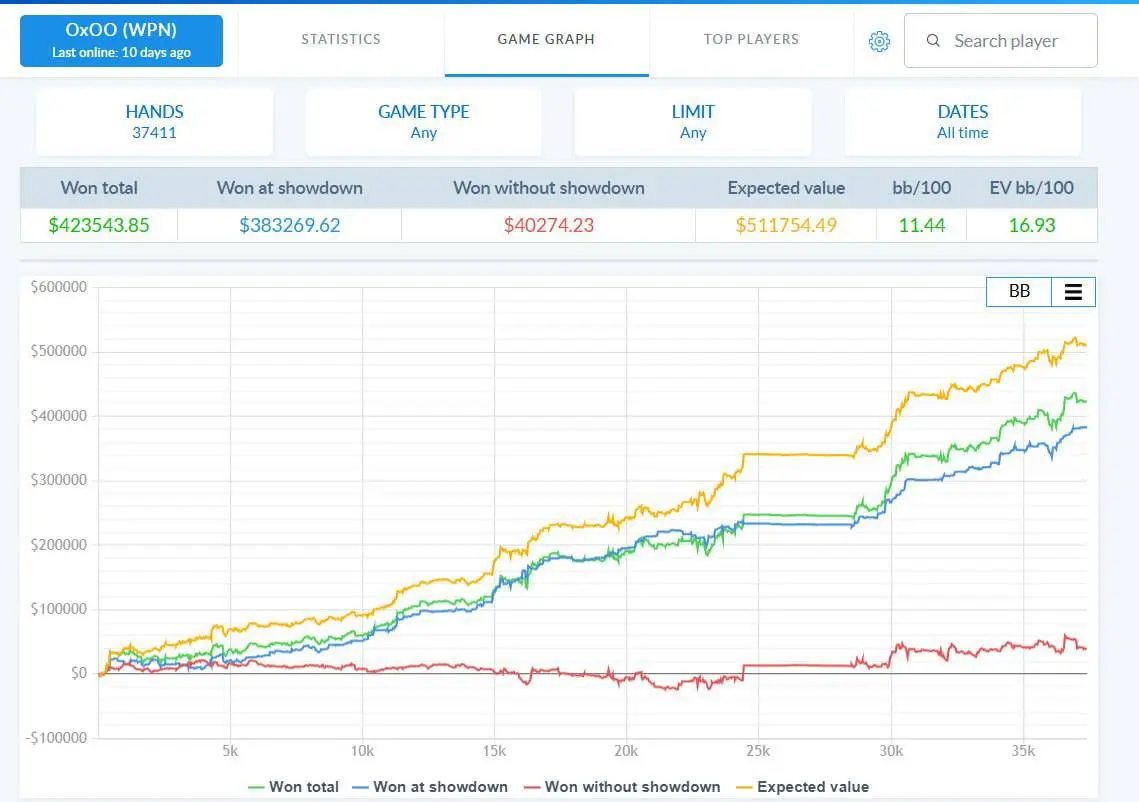
После публикации расследования «WolfSec0x0» одним из главных имен в обсуждении стал канадский игрок Пол Грегг. Его связывают с аккаунтами Paul Gregg на GGPoker, Europe на CoinPoker, а также JackKlompus, OxOO и Ez[Pz] в сети WPN. По данным SmartHand, только JackKlompus и OxOO заработали более $837,000 совокупной прибыли.
В материалах расследования также отмечалось, что некоторые из этих аккаунтов проводили необычно большую долю раздач против определенных регуляров. В отдельных случаях более 90% рук приходилось на конкретные группы игроков, что стало поводом для дополнительного анализа их игровой активности.
Мануэль Сааведра заявил, что агент находился на его ПК больше года, а за последние шесть месяцев он проиграл Греггу около $60,000 за столами GGPoker. Глеб Ковтунов также сообщил об обнаружении агента и о значительных проигрышах Греггу.
При этом прямых доказательств того, что Грегг устанавливал Mesh Agent, управлял им или использовал доступ к картам игроков, нет.
Как проверить компьютер на Mesh Agent
Несмотря на то что атака была нацелена преимущественно на игроков высоких лимитов, проверить свой компьютер стоит любому пользователю покерного софта. Mesh Agent мог работать как системная служба и не отображаться среди обычных запущенных программ.
«WolfSec0x0» рекомендовал провести проверку через PowerShell. Для этого:
- Откройте PowerShell от имени администратора. Нажмите правой кнопкой мыши на меню «Пуск» → Терминал (Администратор) или **PowerShell (Администратор).
- Проверьте службу Mesh Agent. Вставьте команду: `Get-Service 'Mesh Agent'`. Если Windows сообщает, что служба не найдена, это хороший знак, но одной этой проверки недостаточно.
- Проверьте следы MeshCentral.`Get-ChildItem 'HKLM:\SOFTWARE\Open Source'`Наличие записей, связанных с MeshCentral или Mesh Agent, требует дополнительной проверки.
- Проверьте исключения Microsoft Defender.`(Get-MpPreference).ExclusionPath`.Если в списке есть `C:\Windows` или другие системные директории, которые вы самостоятельно не добавляли в исключения, это повод насторожиться.
- Не удаляйте подозрительные файлы сразу.
Если одна из проверок показывает Mesh Agent или неизвестные исключения Defender, лучше сначала сохранить результаты проверки и обратиться к специалисту по кибербезопасности. Самостоятельное удаление может уничтожить важные следы, которые помогут установить, что происходило на компьютере.
Что будет дальше
Теперь расследование должно перейти от обнаружения Mesh Agent к анализу последствий атаки. Jurojin сохранил логи всех скомпрометированных версий и пользователей, которым они доставлялись, и готов передать эти данные правоохранительным органам и специалистам по безопасности. Компания также уже связалась с пострадавшими игроками напрямую.
Отдельно предстоит проверить историю игры. «WolfSec0x0» призвал покер-румы изучить входы с неизвестных устройств и раздачи пострадавших игроков, особенно сессии с оппонентами, которые необычно часто играли против них. Такой анализ может показать, использовался ли удаленный доступ непосредственно за столами и какой ущерб он мог причинить.
При этом актуальные версии Jurojin и IntuitiveTables уже не содержат вредоносного компонента, а на всех подтвержденных компьютерах Mesh Agent был удален или отключен.
Покер-румы тоже не останутся в стороне. Например, CoinPoker уже запустил ежедневный подробный трекинг всех хайстейкс-игр - railbird.vip.
В Молдове ограничивают доступ к неавторизованным игровым сайтам и платежи на них, но некоторые за...
После того как GGPoker сделал столы на самых высоких лимитах доступными только по приглашению и с...
CoinPoker продолжает брать новые вершины. На этот раз покер-рум анонсировал на осень 2026 года ту...
Андрей «STiger» Новак стал победителем Main Event WSOP Online 2026 и впервые в истори...